A Amazon Web Services (AWS) anunciou, em novembro de 2026, o AWS Nitro Sandboxes, uma nova tecnologia que amplia os recursos de segurança e isolamento para aplicações executadas em containers e máquinas virtuais.
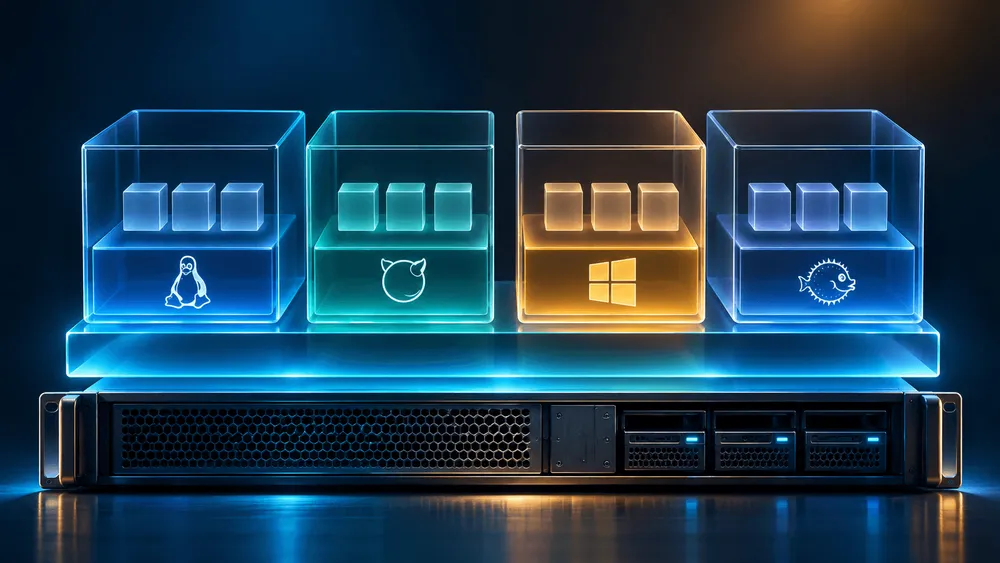
A solução utiliza a infraestrutura do AWS Nitro System para criar ambientes virtuais isolados por hardware, permitindo executar diferentes workloads em uma mesma instância EC2 com uma separação mais robusta do que a oferecida pelos containers tradicionais.
A novidade é especialmente interessante para empresas que trabalham com aplicações críticas, ambientes multi-tenant e soluções baseadas em inteligência artificial.
Como funciona o AWS Nitro Sandboxes?
Containers tradicionais compartilham o kernel do sistema operacional do host. Embora possuam mecanismos próprios de isolamento, uma vulnerabilidade no kernel pode representar riscos para outras aplicações executadas na mesma máquina.
O AWS Nitro Sandboxes busca reduzir esse risco utilizando máquinas virtuais leves e independentes, protegidas pelo Nitro Hypervisor.
Na prática, cada workload pode executar em seu próprio ambiente virtual, com separação de memória e processamento. Dessa forma, uma aplicação não consegue acessar diretamente os recursos internos de outro sandbox.
Isso permite compartilhar a capacidade computacional de uma instância EC2 sem depender exclusivamente dos mecanismos tradicionais de isolamento dos containers.
Integração com EKS, ECS e EC2
Um dos principais diferenciais da tecnologia é sua integração com serviços já utilizados no ecossistema AWS.
No Amazon EKS, os pods podem ser executados em ambientes virtualizados independentes. No Amazon ECS, o isolamento pode ser aplicado às tasks por meio do ECS Managed Instances.
Também existe a possibilidade de utilização diretamente em instâncias EC2, oferecendo flexibilidade para empresas que administram suas próprias plataformas de containers.
Com isso, organizações podem adicionar uma camada extra de proteção sem necessariamente precisar provisionar uma instância EC2 dedicada para cada aplicação.
Isolamento e proteção de informações sensíveis
O AWS Nitro Sandboxes oferece diferentes níveis de proteção.
O modelo Isolated Sandbox proporciona isolamento por hardware entre workloads, enquanto o Confidential Sandbox adiciona mecanismos de computação confidencial e atestação criptográfica.
Esse segundo modelo permite verificar a integridade do ambiente antes de liberar informações protegidas, podendo utilizar o AWS Key Management Service (KMS) para controlar o acesso às chaves de criptografia.
Essa abordagem é especialmente interessante para aplicações financeiras, plataformas SaaS e ambientes que processam informações confidenciais.
Aplicações em inteligência artificial
Com o crescimento das aplicações baseadas em inteligência artificial, a necessidade de executar códigos de maneira segura também aumentou.
Agentes de IA podem gerar e executar códigos, realizar testes e interagir com diferentes serviços. Entretanto, permitir essas operações em ambientes compartilhados pode representar riscos de segurança.
Com o Nitro Sandboxes, cada execução pode ocorrer em um ambiente virtual independente, reduzindo a possibilidade de acesso indevido a outros workloads.
Essa característica também beneficia plataformas que atendem diferentes clientes, permitindo maior isolamento entre as aplicações executadas na mesma infraestrutura.
Desempenho e custos
Além da segurança, a tecnologia busca melhorar o aproveitamento dos recursos computacionais.
Como diferentes sandboxes podem compartilhar a capacidade de uma instância EC2, não é necessário manter uma máquina completa para cada workload que exige isolamento.
Segundo a AWS, a tecnologia oferece desempenho próximo ao de uma instância EC2 convencional, sem depender de virtualização aninhada.
O recurso não possui cobrança adicional por sua utilização, mas os custos das instâncias EC2 e dos serviços associados continuam sendo aplicados normalmente.
O que muda para as empresas?
O AWS Nitro Sandboxes amplia as possibilidades de arquitetura para empresas que utilizam containers, Kubernetes e aplicações distribuídas.
A tecnologia permite fortalecer o isolamento entre workloads, proteger informações sensíveis e executar códigos não confiáveis com uma camada adicional de segurança.
Entretanto, sua adoção exige avaliar a compatibilidade dos ambientes e manter boas práticas de segurança, incluindo políticas IAM, criptografia, controle de rede e monitoramento.
Conclusão
O AWS Nitro Sandboxes representa um avanço importante na segurança e virtualização de aplicações na nuvem.
Ao oferecer isolamento baseado em hardware e integração com serviços como Amazon EKS, ECS e EC2, a AWS disponibiliza uma alternativa para empresas que precisam equilibrar segurança, desempenho e eficiência operacional.
Com o crescimento de arquiteturas baseadas em containers e inteligência artificial, soluções como essa tornam-se cada vez mais relevantes para proteger aplicações e dados em ambientes compartilhados.
A proposta é oferecer mais segurança para workloads modernos, aproveitando melhor a infraestrutura existente na AWS.