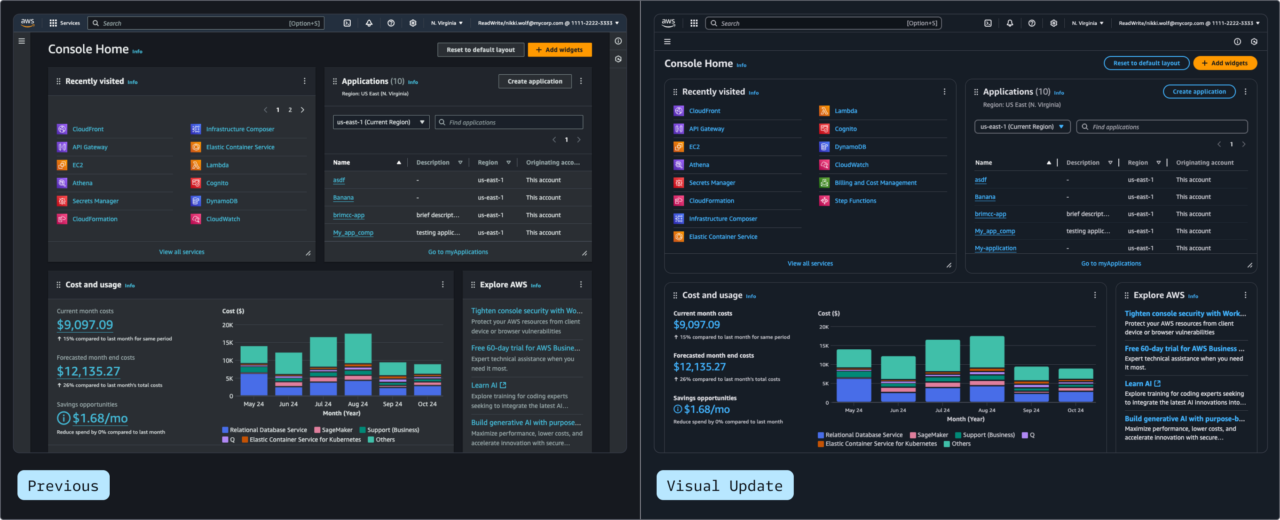
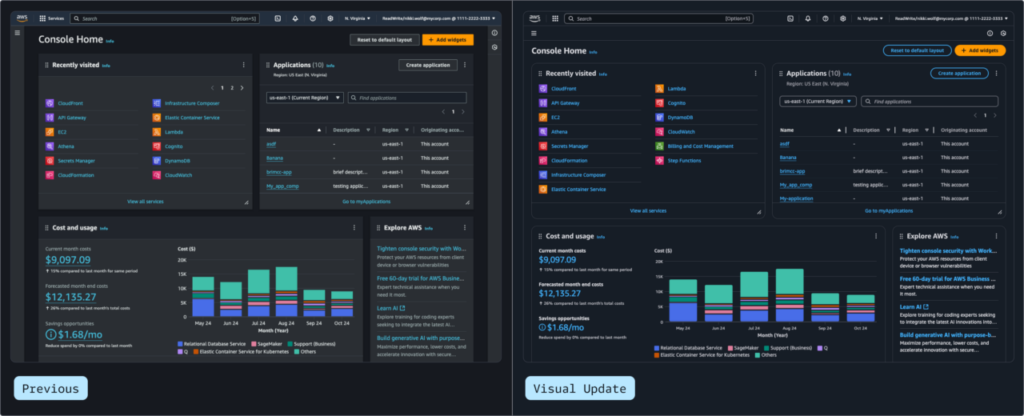
A Amazon Web Services (AWS) vem promovendo uma série de mudanças na experiência de utilização do AWS Management Console. As atualizações fazem parte de uma iniciativa para tornar a plataforma mais intuitiva, simplificar a administração de recursos e melhorar a experiência de desenvolvedores e profissionais de infraestrutura.
As mudanças vão além de uma simples reformulação visual. A AWS também está evoluindo a maneira como novos usuários acessam os serviços, gerenciam permissões, organizam contas e controlam os custos de seus ambientes.
Neste artigo, vamos apresentar as principais novidades e explicar o que elas representam para quem trabalha diariamente com ambientes AWS.
1. Uma experiência mais moderna e intuitiva
A AWS vem trabalhando na modernização da interface do Management Console, buscando melhorar a organização das informações e facilitar a localização dos recursos.
Entre os objetivos dessa evolução estão:
- Melhor organização dos menus e elementos de navegação.
- Maior destaque para informações importantes.
- Melhor aproveitamento do espaço disponível na tela.
- Padronização visual entre os diferentes serviços.
- Melhor experiência de utilização em diferentes tamanhos de tela.
A proposta é reduzir a complexidade da navegação e permitir que os profissionais encontrem mais rapidamente as funcionalidades necessárias para administrar seus ambientes.
2. Personalização da navegação por serviços e regiões
Uma das novidades disponibilizadas em 2026 é a possibilidade de personalizar a visualização de serviços e regiões dentro do AWS Management Console.
Com essa funcionalidade, administradores podem controlar quais serviços e regiões ficam visíveis para os usuários.
Na prática, isso permite:
- Ocultar serviços que não fazem parte da operação.
- Reduzir a quantidade de regiões exibidas.
- Simplificar a navegação de equipes técnicas.
- Diminuir cliques e rolagens desnecessárias.
Esse recurso pode ser especialmente interessante para empresas que trabalham com múltiplas contas AWS e possuem equipes responsáveis por ambientes específicos.
Por exemplo, uma equipe responsável exclusivamente por EC2, RDS e S3 pode ter uma experiência de navegação mais direcionada às ferramentas utilizadas em sua rotina.
3. Nova experiência para criação e administração de ambientes
Outra evolução importante apresentada pela AWS em 2026 está relacionada à experiência inicial de utilização da plataforma.
A empresa introduziu um modelo simplificado baseado em projetos, com configurações iniciais mais automatizadas.
Entre os recursos dessa experiência estão:
- Criação de ambientes organizados por projetos.
- Configurações iniciais de segurança.
- Gerenciamento simplificado de colaboradores.
- Controles de gastos por projeto.
- Integração com recursos de AWS Organizations.
A proposta é permitir que novos usuários comecem a desenvolver e testar aplicações sem precisar configurar manualmente todos os componentes administrativos desde o primeiro acesso.
É importante destacar que essa experiência simplificada não substitui obrigatoriamente o modelo tradicional de contas AWS. Organizações que precisam de maior controle administrativo podem habilitar recursos avançados e assumir o gerenciamento da estrutura.
4. Evolução no gerenciamento de identidade e permissões
A segurança também faz parte dessa evolução.
A AWS está investindo em configurações mais seguras desde o início da utilização da plataforma, reduzindo a necessidade de configurações manuais para novos ambientes.
Entre os destaques estão:
- Utilização do AWS Builder ID para identificação individual.
- Suporte à autenticação multifator (MFA).
- Gerenciamento de colaboradores por projeto.
- Criação e associação automatizada de funções IAM em determinados cenários.
- Proteções iniciais para limitar o acesso aos recursos.
Essas mudanças procuram facilitar o início da operação sem abrir mão de boas práticas de segurança.
Para ambientes corporativos que utilizam IAM Identity Center, AWS Organizations e políticas personalizadas, continua sendo fundamental avaliar cuidadosamente os modelos de acesso e as permissões aplicadas.
5. Controle de custos mais integrado à experiência
Outro ponto importante da nova experiência está relacionado ao gerenciamento financeiro.
A AWS introduziu controles de gastos por projeto, permitindo estabelecer limites e receber notificações conforme o consumo se aproxima dos valores configurados.
Em determinados ambientes do novo modelo, quando o limite é atingido, o projeto pode ser pausado até que o responsável decida aumentar o limite e retomar a operação.
Essa abordagem busca reduzir surpresas na cobrança e facilitar o controle financeiro, principalmente para desenvolvedores e pequenas equipes.
Vale lembrar que esses controles fazem parte da nova experiência baseada em projetos e não devem ser confundidos com os mecanismos tradicionais de AWS Budgets e Cost Explorer utilizados em contas corporativas.
6. O que muda para profissionais de Cloud e DevOps?
Para profissionais que trabalham diariamente com administração de ambientes AWS, essas mudanças representam uma evolução na experiência de gerenciamento.
Entretanto, é importante entender que uma interface mais simples não significa necessariamente uma infraestrutura menos complexa.
As equipes técnicas continuam precisando acompanhar:
- Políticas de IAM e controle de acesso.
- Configurações de rede e segurança.
- Monitoramento de recursos e disponibilidade.
- Custos e utilização dos serviços.
- Governança de múltiplas contas.
- Conformidade e boas práticas de arquitetura.
A personalização da interface pode facilitar o trabalho operacional, enquanto os novos recursos de gerenciamento procuram reduzir o esforço necessário para configurar ambientes.
7. É necessário realizar alguma migração?
As atualizações de interface e personalização da navegação não significam, por si só, a necessidade de migrar recursos ou reconstruir ambientes existentes.
Também não representam uma alteração automática na arquitetura das aplicações, nas instâncias EC2, nos bancos RDS ou nos buckets S3.
No entanto, empresas que estejam utilizando a nova experiência baseada em projetos devem avaliar as diferenças em relação ao modelo tradicional de administração, especialmente no que diz respeito a identidade, permissões, regiões e governança.
Antes de adotar qualquer mudança, é recomendável validar os recursos disponíveis e entender como eles se encaixam na estrutura atual da organização.
Conclusão
A AWS continua evoluindo seu ambiente de gerenciamento para oferecer uma experiência mais simples, organizada e segura.
As novidades de 2026 mostram que a estratégia da empresa não está limitada à modernização visual do console. A plataforma também está buscando simplificar a criação de ambientes, melhorar o gerenciamento de identidades e oferecer mecanismos mais integrados de controle operacional e financeiro.
Para empresas e equipes de tecnologia, acompanhar essas atualizações é importante para aproveitar os novos recursos sem comprometer a governança, a segurança e a eficiência da infraestrutura em nuvem.
Acompanhar a evolução do AWS Management Console é também uma forma de manter as operações preparadas para as novas possibilidades da computação em nuvem.